
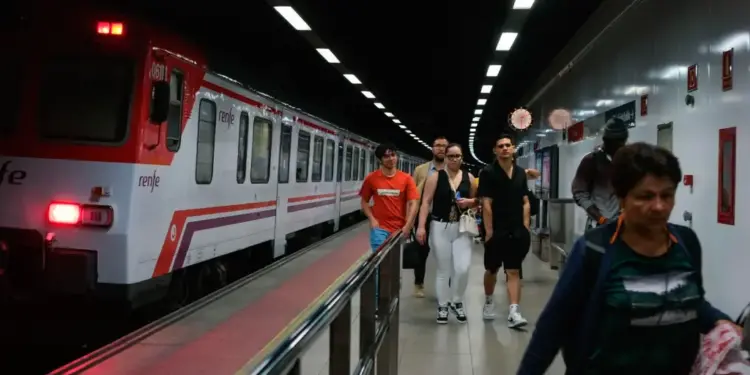
Ciberdelincuentes usan por primera vez inteligencia artificial en España para vulnerar los servidores de Renfe y sustraer 500 gigabytes de datos. En un hecho sin precedentes que enciende las alarmas en el sector de las telecomunicaciones y el transporte en España, la compañía pública ferroviaria de ese país, Renfe, reconoció este viernes 25 de septiembre de 2026 una grave intrusión cibernética que expuso registros confidenciales de sus clientes.
Medios de comunicación españoles reportaron que los asaltantes emplearon herramientas avanzadas de inteligencia artificial por primera vez en la historia informática de la nación ibérica para perpetrar el golpe.
La operadora estatal aclaró en una nota institucional que el fallo operativo comenzó directamente en los servidores del Administrador de Infraestructuras Ferroviarias (Adif).
Alcance de la brecha y datos expuestos en España
El operador ferroviario emitió un boletín preliminar para precisar el tipo de material que sustrajeron los intrusos durante la ofensiva contra los servidores ubicados en España:
Los voceros corporativos señalaron que los atacantes penetraron el perímetro para sustraer registros de contacto:
«Los atacantes pudieron acceder a información limitada de usuarios, consistente principalmente en nombres y direcciones de correo electrónico».
En tal sentido, la directiva corporativa intentó llevar tranquilidad a sus millones de viajeros descartando la exposición de credenciales monetarias o documentos personales:
«No hay evidencia de acceso a detalles bancarios, financieros, métodos de pago, DNIs (identificaciones) u otra información especialmente sensible».
Sin embargo, una portavoz de Renfe evitó responder preguntas sobre el volumen real de perfiles comprometidos o la fecha exacta en la que aconteció la penetración del sistema.
Asimismo, los analistas en ciberseguridad advierten que las bandas criminales suelen utilizar los correos sustraídos para lanzar campañas masivas de estafas dirigidas contra ciudadanos españoles.
Inteligencia artificial y el robo de medio terabyte
Un sistema similar al modelo de Anthropic
Por otra parte, las revelaciones periodísticas aportaron detalles inquietantes sobre el sofisticado método que ejecutaron los ciberdelincuentes dentro del territorio español:
El periódico El Mundo, apoyado en testimonios de fuentes ligadas a las investigaciones policiales en España, reveló que la banda utilizó «un sistema similar» a la tecnología de la firma Anthropic para burlar el sitio web de Adif.
En consecuencia, este evento marca el primer ciberataque documentado con inteligencia artificial contra los portales de una empresa del Estado español.
Claramente, los reportes periciales destacan que los criminales lograron extraer aproximadamente 500 gigabytes de información confidencial antes de que los cortafuegos bloquearan el tráfico no autorizado.
Blindaje de las redes corporativas
De igual manera, los ingenieros de sistemas de Adif y Renfe en España aceleran la aplicación de parches de seguridad para neutralizar cualquier vector de acceso residual:
Las dependencias gubernamentales colaboran estrechamente con las brigadas de delitos telemáticos de la Policía Nacional española para rastrear la huella digital del código malicioso.
Por añadidura, el sector tecnológico debate la urgencia de actualizar los protocolos de defensa institucional ante la proliferación de agentes autónomos de ataque en el continente europeo.
Con información de AFP